Perimeter & Netzwerk
Firewall, Segmentierung, IDS/IPS und sichere Remote-Anbindung Ihrer Standorte
OPNsense / NetBirdIT-Sicherheit entsteht aus mehreren Schutzebenen, von der Firewall am Netzrand bis zur Aufmerksamkeit Ihrer Mitarbeiter. Wir arbeiten mit klaren Maßnahmen, dokumentierten Tests und einem Plan für den Ernstfall.
Firewall, Segmentierung, IDS/IPS und sichere Remote-Anbindung Ihrer Standorte
OPNsense / NetBirdManaged Antivirus, Application Control und Festplatten-Verschlüsselung auf jedem Endgerät
Defender / BitLockerSingle Sign-On, Multi-Faktor-Authentifizierung und konsequentes Least-Privilege-Modell
Zitadel SSOMehrstufige Filterung gegen Phishing, Spam, Malware und Business-E-Mail-Compromise
Mailcow ASSPVerschlüsselte, überwachte Sicherungen als letzte Verteidigungslinie gegen Ransomware, auf Wunsch zusätzlich im 2. Rechenzentrum
Proxmox PBS / BaculaRegelmäßige Schulungen, Phishing-Simulationen und nachvollziehbare Trainings-Historie
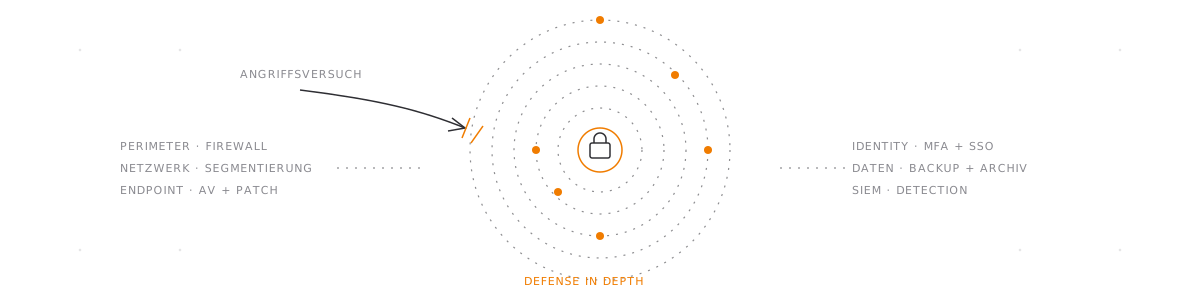
Lucy / Sosafe→ Keine einzelne Maßnahme hält einen entschlossenen Angreifer sicher auf. Sechs Ebenen hintereinander machen es ihm deutlich schwerer. Das ist Defense in Depth.
Konfiguration, Patching und Überwachung Ihrer OPNsense-Firewalls. Saubere Regelwerke, dokumentiert, versioniert und reviewed.
Zentral verwalteter Schutz Ihrer Endgeräte. Wir überwachen in Echtzeit und melden verdächtige Aktivitäten automatisch.
Managed Backup über Proxmox Backup Server oder Bacula in Rechenzentren in Deutschland. Sicherung im 2. Rechenzentrum und dokumentierte Restore-Tests als Option, Notfallplan nach Aufwand.
Schutz vor Phishing, Spam und Malware durch mehrstufige Filterung, DKIM/SPF/DMARC und kontinuierliche Reputation-Checks.
Periodische Scans Ihrer Infrastruktur, Priorisierung nach CVSS und kontextueller Risikobewertung. Fixes laufen über unser Change-Management.
Wir bieten quartalsweise Schulungen, Phishing-Simulationen und individuelle Berichte.
Wir analysieren Ihren Sicherheitsstatus entlang BSI-Grundschutz-Bausteinen und identifizieren die kritischen Lücken.
Ein Fahrplan nach Dringlichkeit, mit schnellen Verbesserungen und mittelfristigen Maßnahmen. Für jeden Schritt nennen wir Aufwand und Wirkung.
Wir setzen die Maßnahmen um, von den Firewall-Regeln bis zur Einrichtung von Conditional Access.
Sicherheit braucht Pflege. Wir betreuen die Einrichtung laufend, schulen Ihr Team und prüfen die Risiken jedes Quartal neu.
Ein zentrales Konto für alle Anwendungen. Wir betreiben Zitadel als Identity Provider selbst, nach OIDC-Standard und mit MFA-Pflicht ab Werk.
Wir sichern Ihre physischen und virtuellen Server mit Acronis Cyber Protect. Das Backup erfasst den ganzen Server als Image, sichert laufende Anwendungen konsistent und liegt in einem Cloud-Speicher in Deutschland.
Endpoint-Backup für Notebooks und Arbeitsplatzrechner mit Acronis Cyber Protect — Block-Level-Image, Cloud-Speicher in Deutschland, Wiederherstellung einzelner Dateien oder des ganzen Geräts.
Wir prüfen Ihre IT laufend gegen DSGVO und ISO-Standards. Die technischen Kontrollen laufen automatisiert, den Bericht erhalten Sie vierteljährlich.
Wir verwalten den Virenschutz Ihrer Arbeitsplatzrechner und Server zentral. Standard ist Microsoft Defender Antivirus (in Windows enthalten), gesteuert über unser RMM, auf Wunsch auch ein Drittanbieter. Warnungen landen im Service-Desk. Den Bericht über den Schutzstatus erhalten Sie wöchentlich (empfohlen) oder in einem Rhythmus Ihrer Wahl.
Eine Firewall für Ihren Standort auf Basis von OPNsense. Die Open-Source-Lösung bietet den Funktionsumfang großer Unternehmensprodukte, Netsource betreut sie und spielt die Updates ein.
Alle Mitarbeitenden melden sich mit einem zweiten Faktor an (Multifaktor-Authentifizierung, kurz MFA): per TOTP-App, FIDO2-Sicherheitsschlüssel oder Passkey. Zitadel setzt das zentral durch.
Erkennung und Abwehr von Angriffen auf Arbeitsplätzen und Servern (Endpoint Detection and Response). Wir aktivieren die Standardrichtlinien, und der Netsource-Service-Desk prüft die Alarme.
Wir spielen Updates auf Arbeitsplätzen und Servern geordnet ein: erst in einer Testgruppe, dann auf allen Geräten, ohne Neustarts zur Unzeit. Jeden Monat erhalten Sie einen Bericht über den Stand.
Wir sammeln und bewerten die Sicherheitsereignisse Ihrer Endgeräte, Server und Cloud-Dienste zentral. Wir betreiben die Plattform und lesen die Alarme, kritische Vorfälle erhalten Sie als Ticket.
In einer zweistündigen Prüfung finden wir die kritischen Lücken, bevor ein Angreifer sie findet. Den Befund erhalten Sie schriftlich.